记一次对某伪装成色情软件的恶意软件测试
最近在推特上关注到这样的一个现象,有一些在墙内各平台运营已久的主播会有一些分享奇奇怪怪的日常的外网账号,正所谓事出反常必有妖,于是我和我的好朋友 @XiaoHen711 选取了其中的一些样本来进行测试,在此分享其中一个很典型的案例。同时,此前我们通过字符串表扫描,从一个 Flutter 样本里捞出了两个后台地址。字符串扫描的结论虽然直观,但总有个问题悬着:这些地址到底是真实配置,还是某个无关的常量?代码里到底有没有人用它? 为了回答这个问题,我们换了一条独立路径——用 IDA Pro 对 APK 内的原生库做静态逆向,看看结构化分析能不能给出同样的答案。
我们根据其中提供的 Telegram 暗号进行下载样本并开始测试,以下是分析过程:
样本:43945464257250fc61d3bc9f03f58d48.apk
分析对象:lib/arm64-v8a/libapp.so、lib/arm64-v8a/libdartjni.so
Tools:IDA Professional 9.5(Hex-Rays ARM64 反编译器)
样本构成
APK 内含 8 个 .so,按架构区分为:
| 文件路径 | 大小 (字节) | 说明 |
|---|---|---|
| lib/arm64-v8a/libapp.so | 6,226,864 | Dart AOT 业务快照(核心) |
| lib/arm64-v8a/libflutter.so | 11,107,920 | Flutter 引擎 |
| lib/arm64-v8a/libdartjni.so | 131,432 | JNI 互操作层(开源库) |
| lib/arm64-v8a/libdatastore_shared_counter.so | 7,112 | AndroidX DataStore 原生件 |
| lib/armeabi-v7a/libdartjni.so | 81,628 | 同上,32 位 |
| lib/x86_64/libdartjni.so | 116,824 | 同上,x86_64 |
| lib/armeabi-v7a/libdatastore_shared_counter.so | 4,416 | 同上 |
| lib/x86_64/libdatastore_shared_counter.so | 6,224 | 同上 |
其中真正承载业务的是 libapp.so。而其余三个是 Flutter 引擎、JNI 桥接和 AndroidX 组件,属于标准 Flutter 应用的标配。
Dart AOT 快照的指纹 —— What is libapp.so?
IDA 载入后,DatabaseMetadata 报告如下:
| 项 | 值 |
|---|---|
| 文件格式 | ELF64 for ARM64 (Shared object) |
| 架构 / 位宽 | ARM / 64 |
| 映像基址 | 0 |
| 文件大小 | 6,226,864 字节 |
| MD5 | 2ed97d0e9e6728eafb1dfee5e0e00420 |
| SHA-256 | 606edb9fe56ecf5ea7a67e28237022b0815844750a66e157733998a6ff2d979c |
其中我们观察到映像基址为 0 ,那么这就意味着文件偏移与虚拟地址一一对应。这一点对后面按偏移定位很关键,因为我们后面说 rodata 偏移 0x7FDD7,就是文件里的字节位置,因此就不需要再做基址换算。
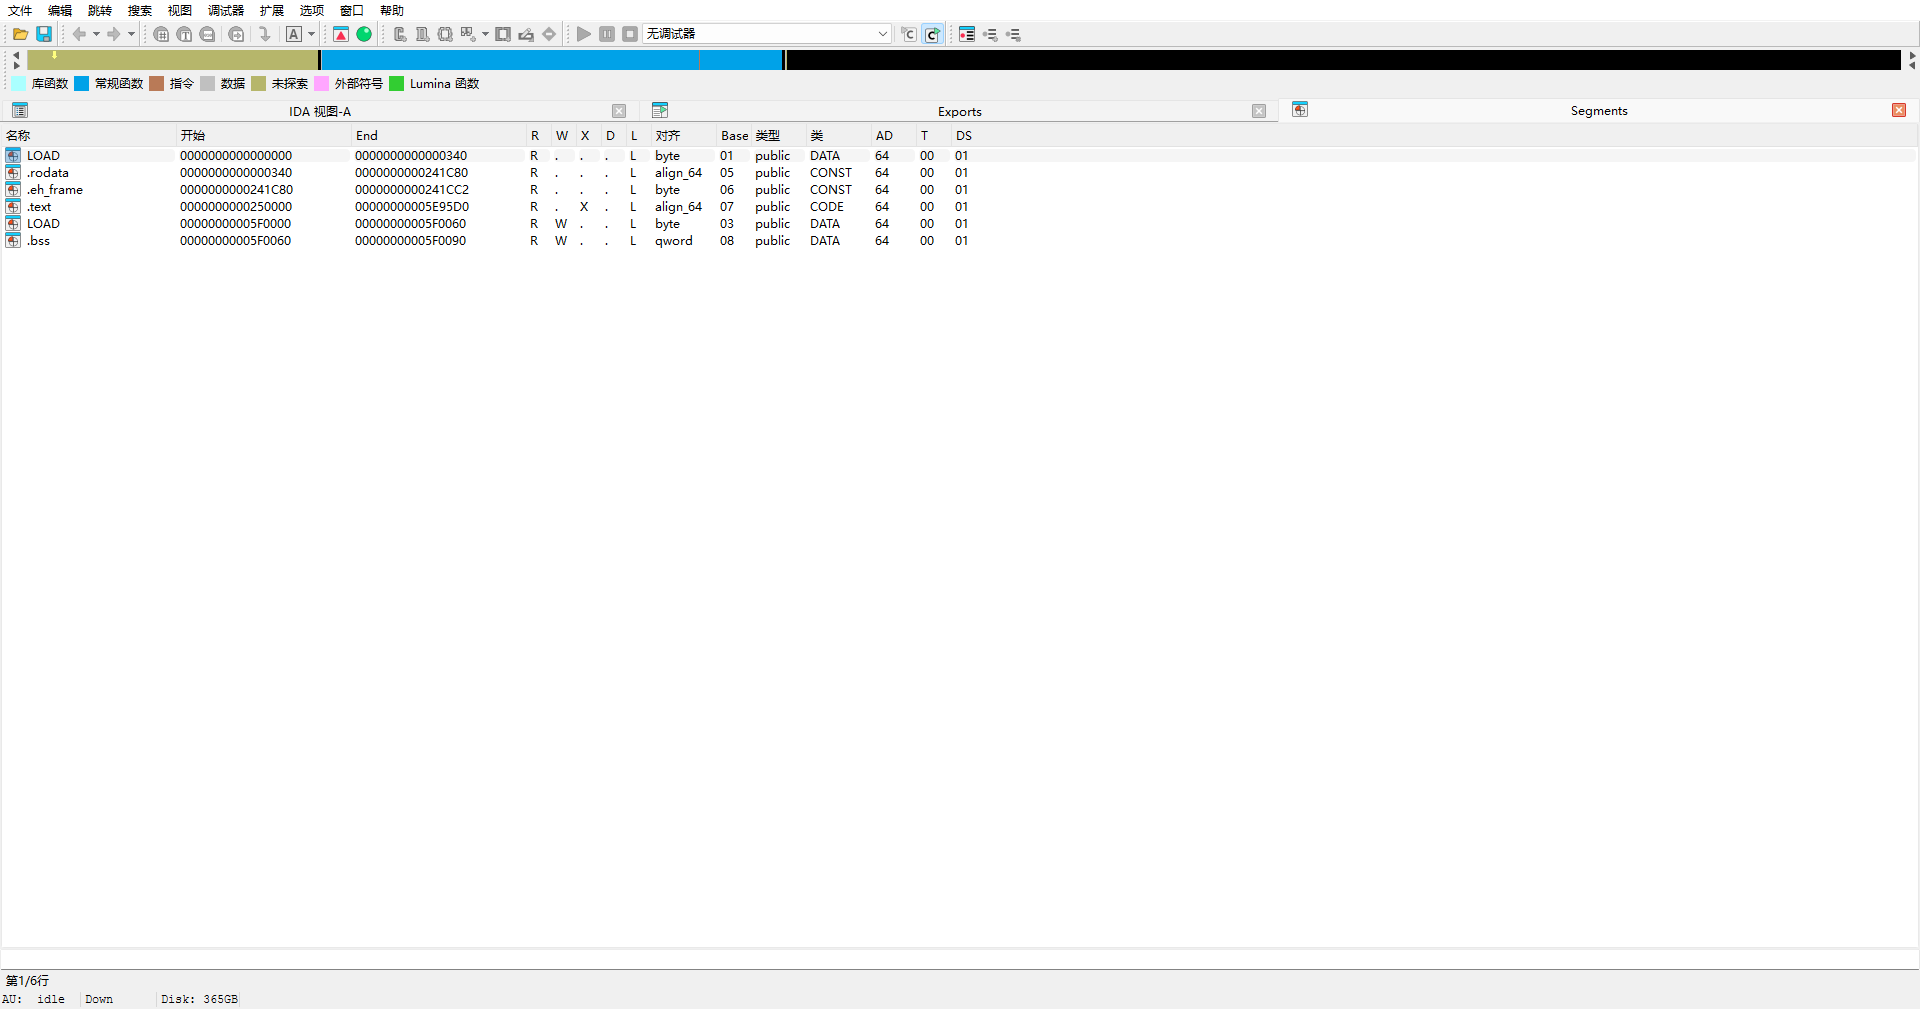
段布局:两个反常点
| 段名 | 起止地址 | 大小 | 权限 | 类别 |
|---|---|---|---|---|
| LOAD | 0x00000000-0x00000340 | 832 | R | DATA |
| .rodata | 0x00000340-0x00241C80 | 2,365,760 | R | CONST |
| .eh_frame | 0x00241C80-0x00241CC2 | 66 | R | CONST |
| .text | 0x00250000-0x005E95D0 | 3,773,904 | R-X | CODE |
| LOAD | 0x005F0000-0x005F0060 | 96 | RW | DATA |
| .bss | 0x005F0060-0x005F0090 | 48 | RW | DATA |
其中有两点值得注意:
.text只有 3.77 MB,而.rodata有 2.37 MB。 正常 C/C++ 程序数据段远小于代码段;这里.rodata占比接近 40%,是因为它同时存放了 Dart 的对象快照与字符串表。.eh_frame仅 66 字节。 这是 DWARF 异常帧信息,正常 C++ 程序通常几十 KB 到几百 KB。这里几乎为空,说明产物没有走常规 C++ 编译链的调试信息生成流程,符合 Dart AOT 快照的特征。
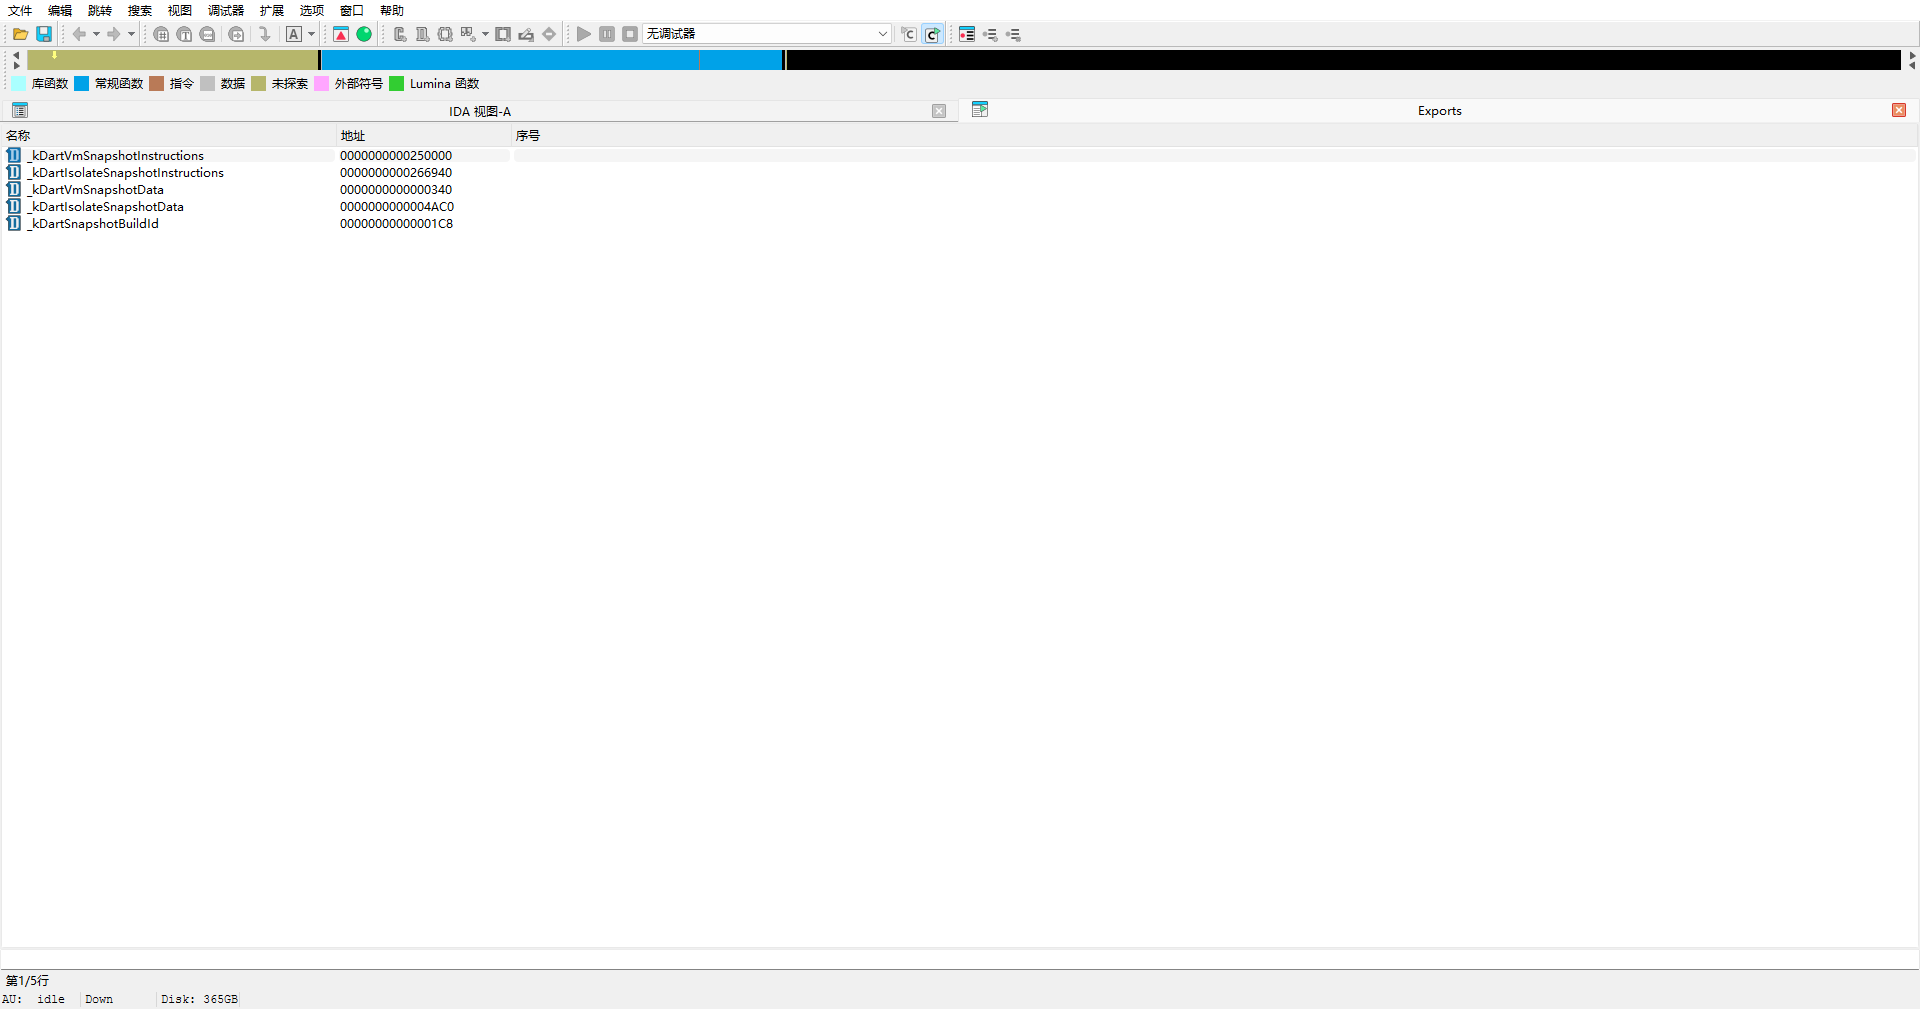
导出符号只有 5 个,全是 Dart 快照锚点
| 符号 | 地址 | 含义 |
|---|---|---|
| _kDartVmSnapshotInstructions | 0x00250000 | Dart VM 代码段 |
| _kDartIsolateSnapshotInstructions | 0x00266940 | 应用代码段(业务逻辑全在这之后) |
| _kDartVmSnapshotData | 0x00000340 | VM 数据段 |
| _kDartIsolateSnapshotData | 0x00004AC0 | 应用数据段(字符串、对象) |
| _kDartSnapshotBuildId | 0x000001C8 | 构建标识 |
整个共享库只导出这 5 个符号,没有 JNI_OnLoad,没有业务函数名。这直接说明:业务代码不是按常规方式编译的 C/C++,而是被 Dart AOT 转成一整块机器码后塞进快照。
导入表为 0
IDA 报告导入数为 0。即 libapp.so 不依赖任何外部动态符号,因此我们猜测它是完全静态链接的,所有 libc/libm 能力都被内联或通过 Dart 运行时自带实现。这也是它无法被常规 API 监控手段(如 hook PLT)追踪的原因之一。
快照头
我们来观察快照头,看看构建标志说明了什么?
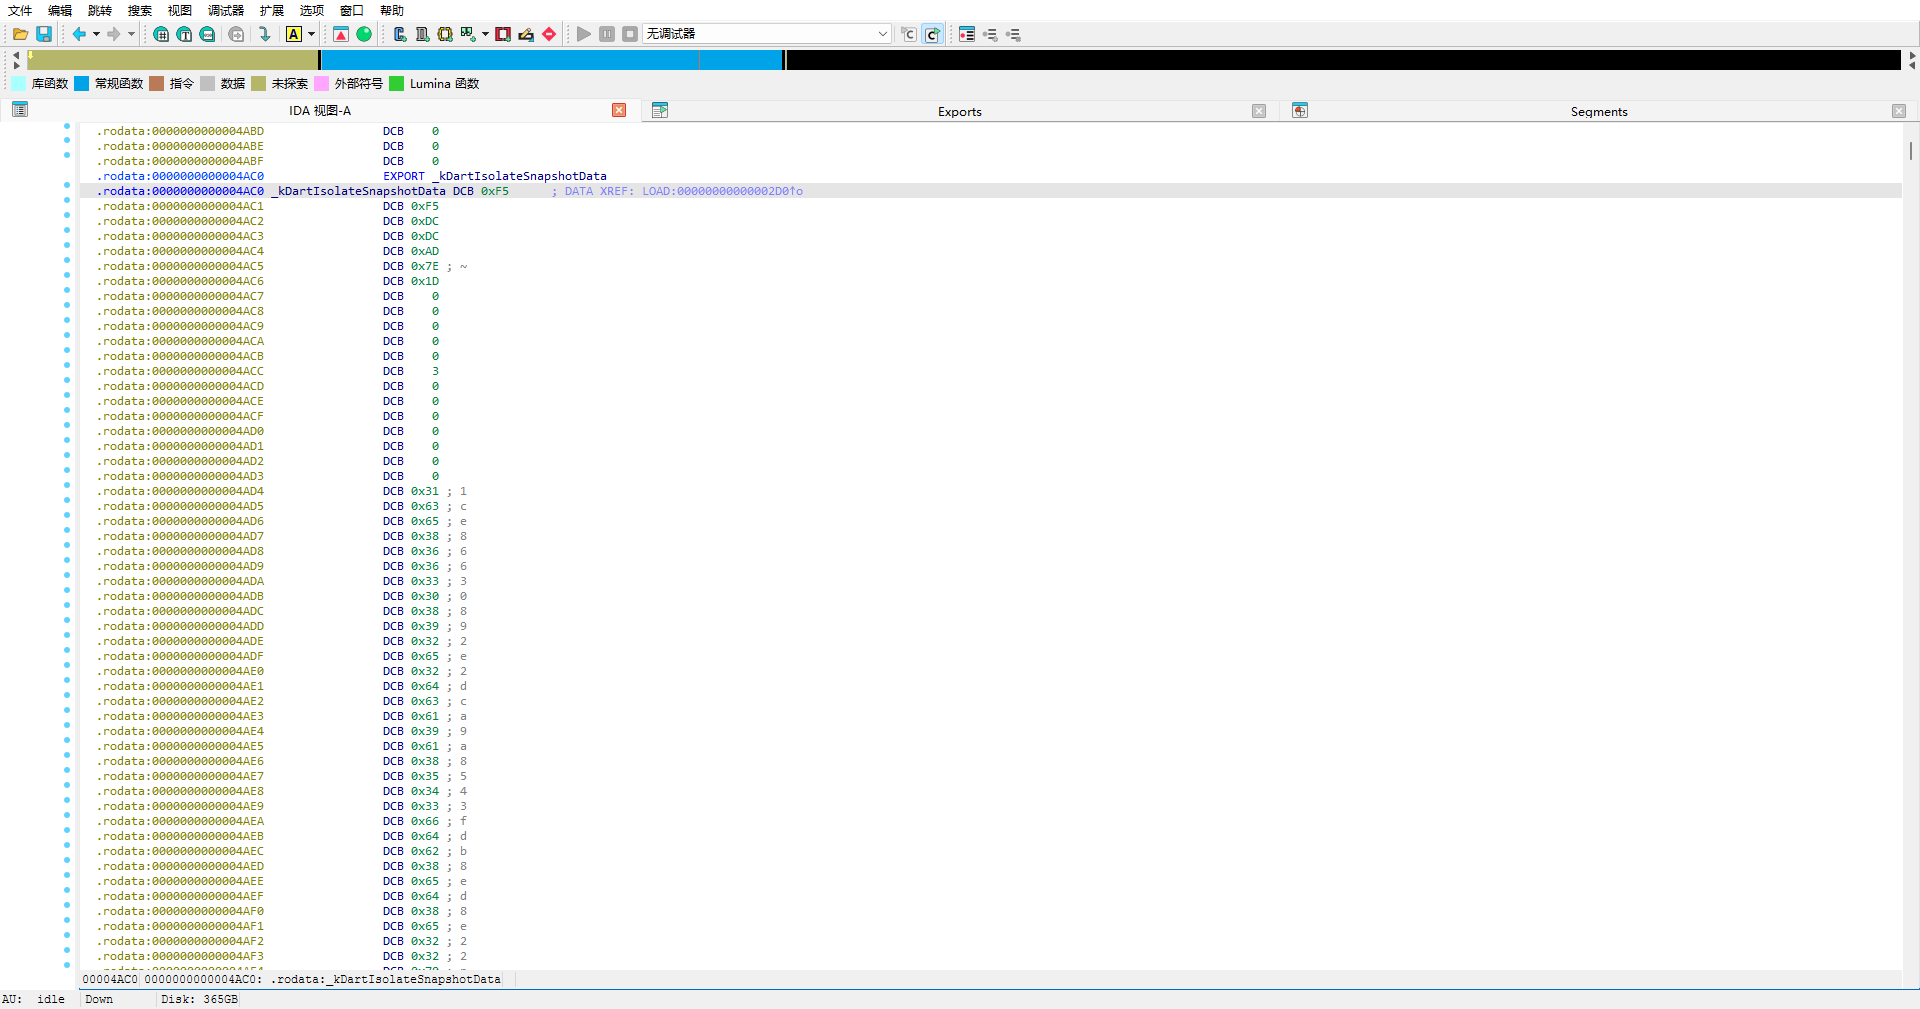
在 _kDartIsolateSnapshotData(0x4AC0)处可以看到快照结构:
1 | |
其中 F5 DC DC AD 是 Dart 快照的 magic。随后的特征串信息量很大,逐项解读:
| 标志 | 含义 |
|---|---|
| product | Release / Product 模式构建,非 debug、非 profile |
| no-code_comments | 不含源码注释与行号信息 |
| no-dwarf_stack_traces_mode | 不含 DWARF 栈回溯信息 |
| dedup_instructions | 指令去重优化已开启 |
| no-tsan / no-msan | 未启用线程/内存检测 |
| no-shared_data | 数据段不共享 |
| arm64 android | 目标平台 |
| compressed-pointers | 启用指针压缩 |
这解释了为什么样本中观察不到任何符号,因为 product + no-code_comments + no-dwarf_stack_traces_mode 三项叠加,正常情况下就恢复不出任何函数名与源码映射。攻击者并没有额外做混淆,只是用了 Flutter 的默认 release 构建——但效果上等同于符号剥离。
后台地址定位
域名型配置接口:
在 .rodata 偏移 0x0007FDD7 处,逐字节可读出:

1 | |
即 https://xxxxxx.cc/config?app=ycsq。
IP 型备用地址
在 .rodata 偏移 0x00035524 处:
1 | |
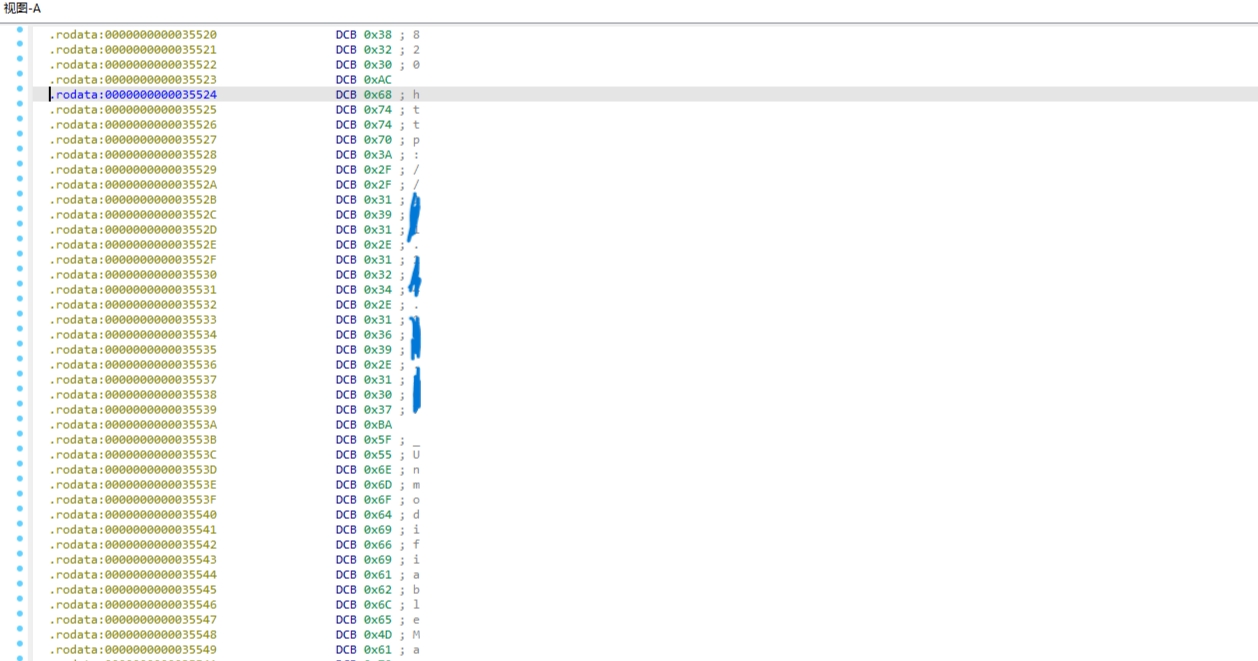
Key findings:代码段没有任何交叉引用
我们对 0x7FDD7 与 0x35524 分别做 XrefsTo 检查,结果两者均为空:
1 | |
这是本次 IDA 分析最重要的一个结论。原因在于:Dart AOT 中字符串不是以 C 字符串指针被引用的。 每个字符串是一个 Dart 对象(含对象头 + 长度 + 数据),代码通过快照内的对象图间接访问——通常是从常量池偏移加载,而不是 adrp/add 出一个绝对地址。IDA 的交叉引用分析基于指令中的立即数/重定位地址,因此完全看不到这条引用链,因此这次的实践意义有三点:
- 用 IDA 的 Xrefs 或Find references to去追后台地址,必然一无所获,不能据此判断「没有引用即不存在」;
- 反过来,想定位后台地址,字符串表扫描才是正确路径,IDA 的 Xref 机制在这里帮不上忙;
- 这也意味着无法通过静态分析确定哪段代码在使用这些地址——必须靠 Dart 专用工具(blutter / Doldrums)解析快照对象图,或动态抓包。
后续过程中我们也成功找到了该软件的后台地址,并成功地利用了其中存在的一个未授权访问漏洞,由于过程实在是过于简单在此也就不继续阐述了。
Exploit


看了下也都是些短信和通讯录的东西,那至于有什么不能给人看导致被勒索?那就是一个很有意思的话题了(逃